ИИ-агент, или AI agent, это программная система, в которой модель получает цель, выбирает следующие действия, вызывает разрешенные инструменты, наблюдает результат и продолжает работу до завершения задачи или передачи решения человеку. Агент способен менять маршрут по промежуточным данным, а не только выполнять заранее записанную линейную последовательность.
Чаще моделью управления служит LLM, но один вызов языковой модели еще не создает агента. Нужны инструменты, runtime, состояние, правила доступа, остановка, обработка ошибок и контроль результата.
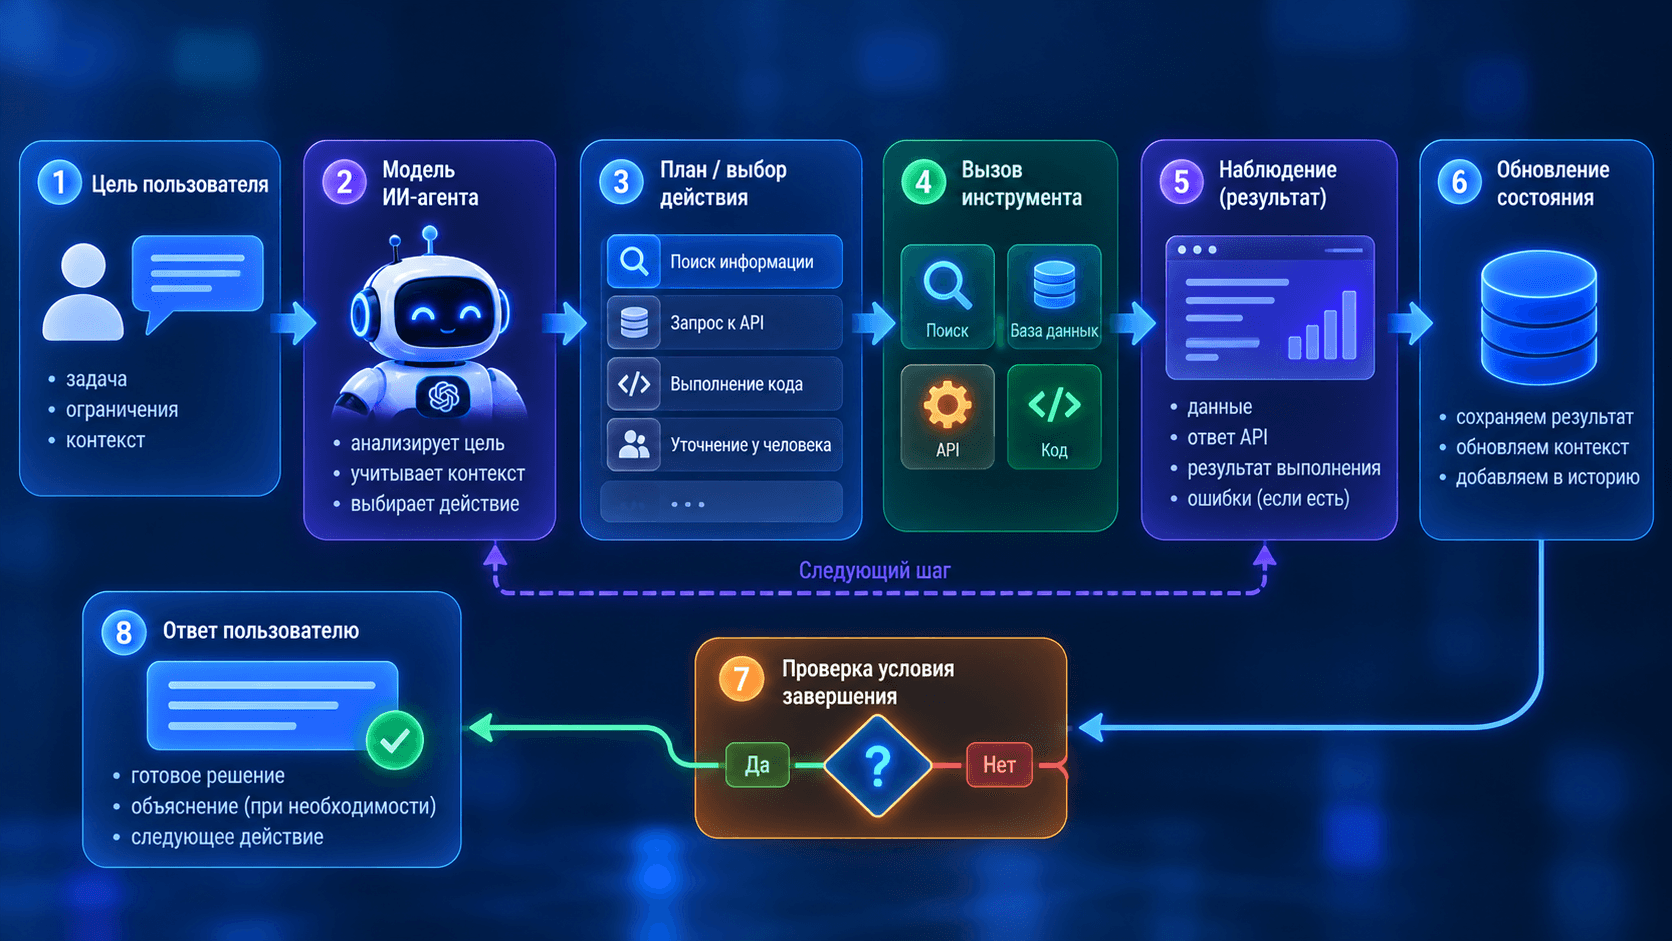
Как работает ИИ-агент
Базовый цикл выглядит так:
Пользователь или система задает цель и ограничения.
Модель анализирует текущий context и state.
Агент выбирает действие: ответить, запросить данные, вызвать tool или попросить подтверждение.
Runtime проверяет аргументы и права, затем выполняет разрешенную операцию.
Результат возвращается модели как observation.
Агент обновляет состояние и решает, нужен ли следующий шаг.
Работа завершается по критерию успеха, лимиту или решению человека.
Пример: агент поддержки получает обращение, классифицирует проблему, ищет инструкцию в базе знаний, проверяет статус оборудования через API и готовит ответ. Если требуется изменение учетной записи, он запрашивает подтверждение оператора. Здесь LLM интерпретирует задачу, но реальные данные и действия предоставляет приложение.
Из чего состоит архитектура AI-агента
Компонент | Роль | Типичная ошибка |
|---|---|---|
Model | выбирает действия и формирует текст | ожидать абсолютной точности от вероятностной модели |
Instructions | задают цель, правила и формат | смешивать недоверенные данные с системными указаниями |
Tools | дают доступ к API, поиску, коду и системам | выдавать слишком широкие полномочия |
Orchestrator | управляет циклом, retries и stopping | не ограничивать число шагов и стоимость |
State | хранит текущие данные задачи | переносить устаревшее или лишнее состояние |
Memory | возвращает полезные данные из прошлых взаимодействий | сохранять персональные данные без политики |
Retrieval | ищет документы и факты | считать любой найденный текст надежной инструкцией |
Guardrails | проверяют вход, tool calls и output | полагаться только на один фильтр |
Observability | записывает trace и метрики | логировать секреты или не иметь связи с task result |
Для retrieval модель использует эмбеддинги и RAG. RAG дает контекст, но не является агентом сам по себе. Система становится агентной, когда модель динамически решает, какие действия выполнить и в каком порядке.
Чем ИИ-агент отличается от чат-бота и автоматизации
Система | Кто определяет маршрут | Может выполнять действия | Подходит для |
|---|---|---|---|
Чат-бот FAQ | заранее заданный сценарий или retrieval | обычно нет | ответы на типовые вопросы |
LLM-ассистент | модель формирует ответ | ограниченно | анализ и создание контента |
Workflow | код задает последовательность и ветвления | да | повторяемые процессы с понятными правилами |
ИИ-агент | модель выбирает часть маршрута по состоянию среды | да, через tools | открытые задачи с переменным числом шагов |
RPA | сценарий взаимодействует с интерфейсом | да | стабильные действия в системах без API |
Tools: как агент действует во внешнем мире
Tool является строго описанной функцией. Это может быть поиск, чтение карточки CRM, создание черновика заявки, запуск кода в sandbox или запрос к базе. Модель предлагает имя tool и аргументы, а приложение решает, допустим ли вызов.
Безопасный tool должен иметь:
узкое назначение;
строгую schema аргументов;
проверку типов и значений;
отдельную авторизацию от имени пользователя или service account;
idempotency там, где возможен повтор;
понятные ошибки;
аудит и correlation ID;
подтверждение для необратимых или чувствительных действий.
Плохой вариант дает агенту универсальную shell, административный token и сетевой доступ без ограничений. Хороший вариант предоставляет минимальный набор операций, исполняет их в изолированной среде и не возвращает модели лишние секреты.
Память AI-агента
Под словом memory скрываются разные механизмы:
context текущего диалога;
working state задачи;
журнал результатов tools;
retrieval по базе знаний;
долговременные пользовательские предпочтения;
внешняя база фактов и статусов.
Память не должна бесконтрольно расти. Нужно задавать срок хранения, источник, уровень доверия, правила удаления и доступ. Персональное предпочтение не следует превращать в постоянный факт без согласия и возможности исправления.
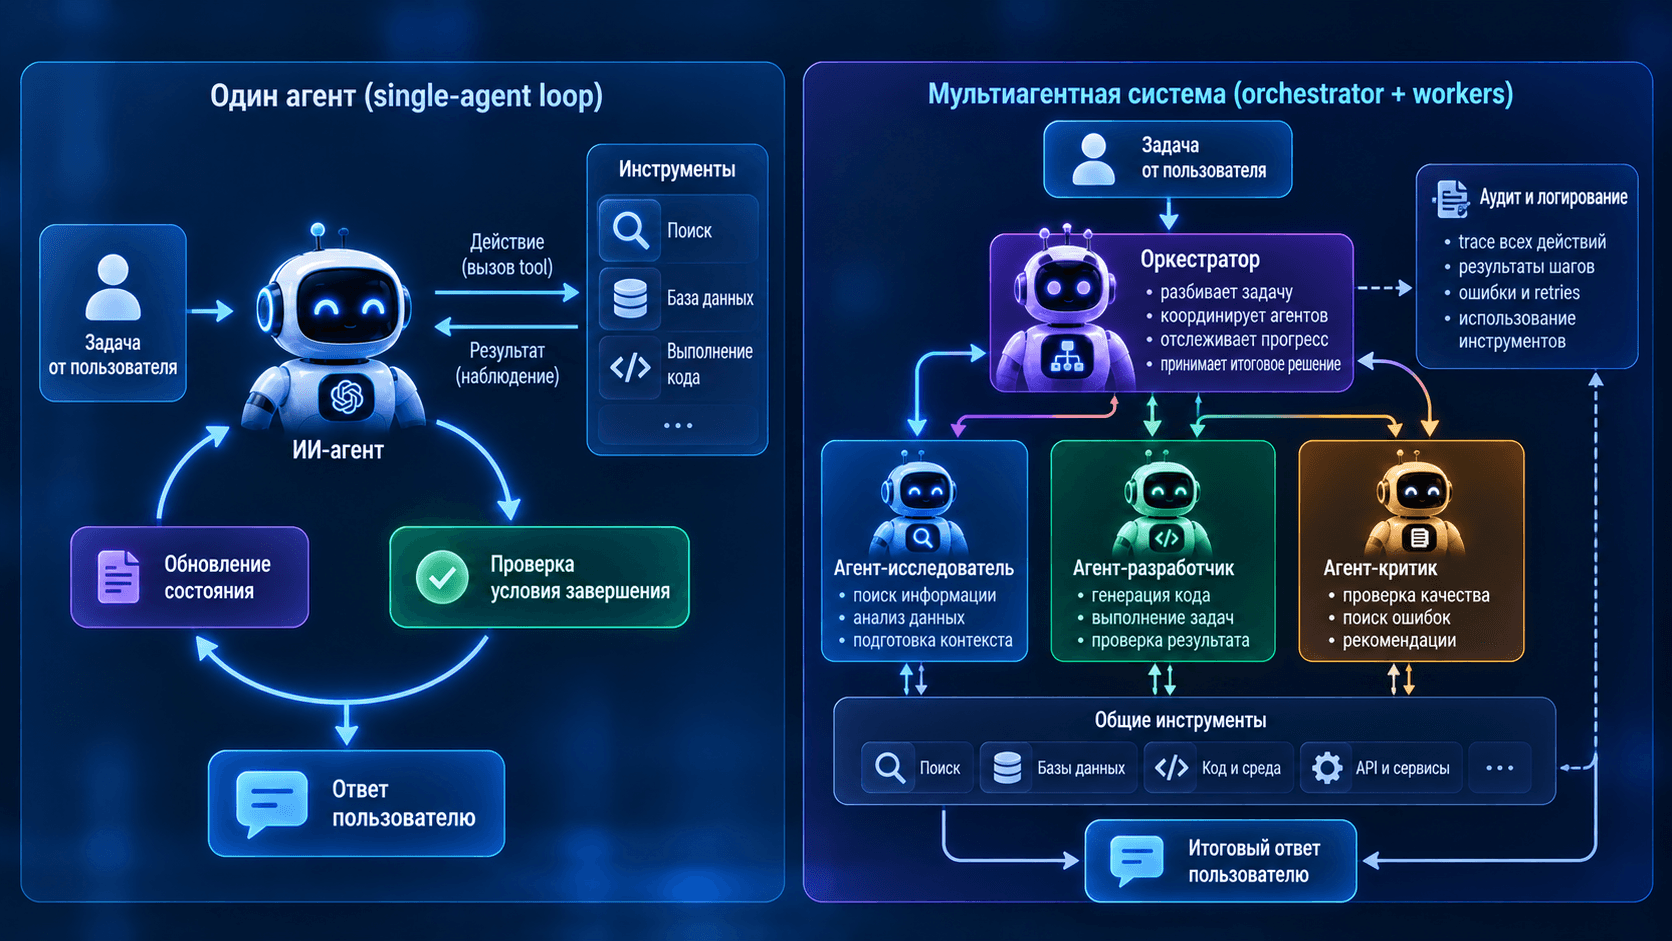
Один агент или система агентов
Multi-agent architecture разделяет роли между несколькими агентами, например planner, researcher, executor и evaluator. Это может повысить управляемость сложного процесса, но также увеличивает число model calls, latency, стоимость и поверхность отказа.
Не нужно начинать с нескольких агентов только ради архитектурной моды. Сначала проверьте один agent с хорошо спроектированными tools. Добавляйте роли, если измерения показывают, что разделение улучшает task success, безопасность или сопровождение.
Где применяют ИИ-агентов в бизнесе
Поддержка: сбор контекста, поиск инструкции и черновик решения.
Продажи: подготовка данных о клиенте и следующего действия без автоматической отправки на раннем этапе.
Разработка: анализ репозитория, изменение файлов, запуск тестов и подготовка review.
Аналитика: план поиска, запросы к разрешенным источникам и сводка с provenance.
Документооборот: классификация, извлечение полей, проверка комплектности и маршрутизация.
IT operations: диагностика по телеметрии и запуск утвержденных runbooks.
Безопасность ИИ-агентов
Prompt injection возникает, когда недоверенный документ или страница содержит инструкции, которые модель принимает за команду. При наличии tools такая атака может перейти от плохого текста к реальному действию. Excessive agency означает, что системе дали больше функций, разрешений или автономности, чем нужно.
Контроль строят несколькими слоями:
Разделяют trusted instructions и untrusted content.
Используют least privilege и короткоживущие credentials.
Применяют allowlist tools, domains и операций.
Проверяют аргументы и результат вне LLM.
Требуют human approval перед чувствительным действием.
Ограничивают число шагов, время и budget.
Изолируют code execution и browser sessions.
Ведут audit log без секретов.
Тестируют prompt injection, data exfiltration и ошибочные tool calls.
LLM может ошибиться даже без атаки. Поэтому защита должна выдерживать неверное решение модели как обычный отказ компонента.
Как создать ИИ-агента
Шаг 1. Определить завершенную задачу
Формулировка «агент для отдела продаж» слишком широка. Нужен измеримый результат, например собрать данные из трех разрешенных систем и подготовить черновик карточки лида.
Шаг 2. Нарисовать trace вручную
Запишите действия опытного сотрудника, источники, развилки, ошибки и точки подтверждения. Это покажет, нужен ли agent или достаточно workflow.
Шаг 3. Создать узкие tools
Начните с read-only операций. Добавляйте writes после тестирования, отдельно определяя rollback и idempotency.
Шаг 4. Собрать evaluation set
Нужны типовые, редкие, неоднозначные и вредоносные задачи. Для каждой фиксируют допустимые действия и критерий успеха.
Шаг 5. Запустить пилот с наблюдением
На первом этапе агент готовит предложения, а человек подтверждает действия. Trace помогает понять, где ошибка возникла: модель, tool, данные, permissions или инфраструктура.
Шаг 6. Расширять автономность по результатам
Уровень доступа повышают только для операций с устойчивой точностью и понятным восстановлением.
Как тестировать AI-агента
Главная метрика состоит не в том, насколько убедительно звучит финальный текст. Измеряйте:
task success rate;
корректность выбора и аргументов tools;
число шагов и model calls на задачу;
p50 и p95 task latency;
стоимость успешной задачи;
долю передач человеку;
частоту повторных или необратимых действий;
соблюдение permissions и policy;
восстановление после ошибки tool.
Локальный ИИ-агент и инфраструктура
Локальный agent запускает модель и критические компоненты внутри собственного контура. Это полезно для контроля данных, версии модели и интеграций. Однако local deployment не делает систему безопасной автоматически. Уязвимые tools и слишком широкие credentials остаются риском.
Agent создает несколько model calls на одну business task, использует RAG, API и иногда sandbox. Нагрузку считают по полному trace, а не по числу пользователей. Подробная методика дана в статье как рассчитать сервер для локальных AI-агентов.
Для закрытого развертывания доступны RAG-системы и серверы для production-инференса LLM. Конкретный класс выбирают после измерения model calls, context, concurrency и tool workload.
FAQ
Что такое ИИ-агент простыми словами?
Это программа, в которой AI-модель выбирает действия, использует разрешенные инструменты и корректирует план по полученным результатам.
Чем ИИ-агент отличается от чат-бота?
Чат-бот в основном отвечает сообщением. Агент способен выполнять последовательность действий через tools и менять ее по состоянию среды.
Может ли ИИ-агент работать автономно?
Да, но автономность имеет уровни. Для чувствительных операций разумны подтверждения, ограничения прав и остановка при неопределенности.
Что такое локальный AI-агент?
Это агент, чьи модели, orchestration и данные полностью или частично размещены в инфраструктуре организации.
Нужен ли RAG для ИИ-агента?
Не всегда. RAG нужен, когда агенту требуется искать внешние документы. Для задачи с одним API он может быть лишним.
Может ли agent обойтись без LLM?
Классические software agents существовали до LLM. В текущем контексте AI agent часто использует языковую модель для выбора действий, но это не обязательное определение для всех областей.
Какой ИИ-агент лучше?
Тот, который проходит evaluation на ваших задачах, работает с нужными systems, соблюдает permissions и достигает приемлемых latency и cost. Универсального лидера нет.
Как перейти к пилоту
Выберите один процесс с проверяемым результатом и обратимыми действиями. Подготовьте tools с минимальными правами, evaluation set, audit и human approval. Затем измерьте полный trace и рассчитайте инфраструктуру.
Получить консультацию
Оставьте заявку и наш менеджер свяжется с вами для консультации


